84,69 €




Recommandé
Gestionnaire des achats RKR...

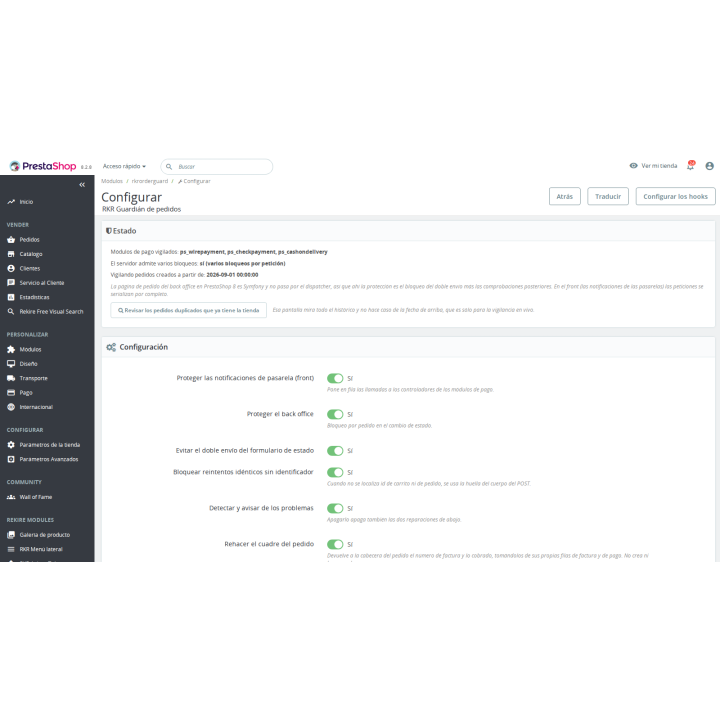
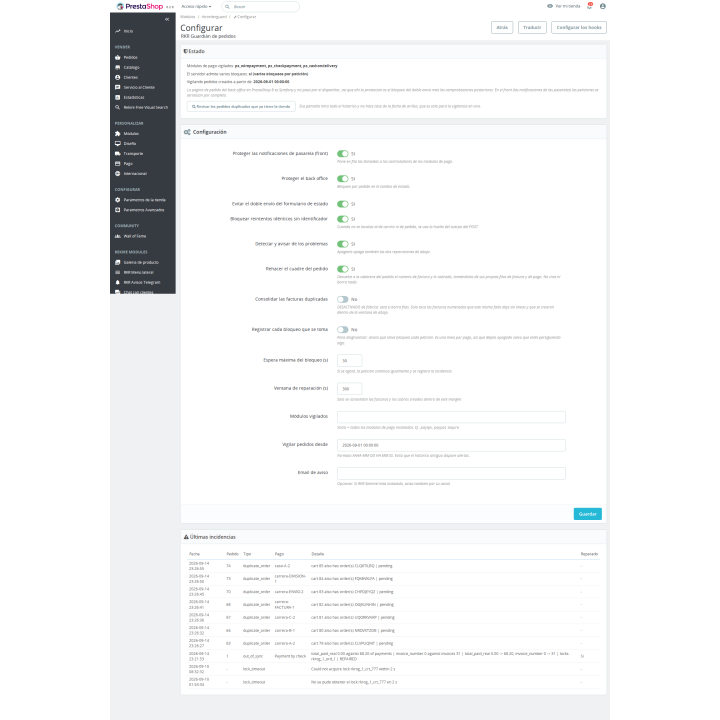
Module de protection des commandes - empêche les commandes en double et les factures ou paiements en double. Images
Évitez les commandes en double, qui entraînent deux factures ou deux paiements lorsque la passerelle de paiement ou le statut du paiement change deux fois simultanément. Corrigez également les doublons existants dans votre boutique en retournant les stocks bloqués.
Compatible avec PrestaShop 1.7.6 à 9.x. Aucune modification du code source.
Ordres
Deux notifications de passerelle de paiement arrivent simultanément, demandant toutes deux si la commande existe avant même sa création. Deux commandes sont alors générées : chacune avec sa facture, son paiement et le stock déduit. Aucun contrôle standard ne les détecte car les deux systèmes semblent fonctionner correctement en interne. RKR Order Guard bloque la seconde notification.
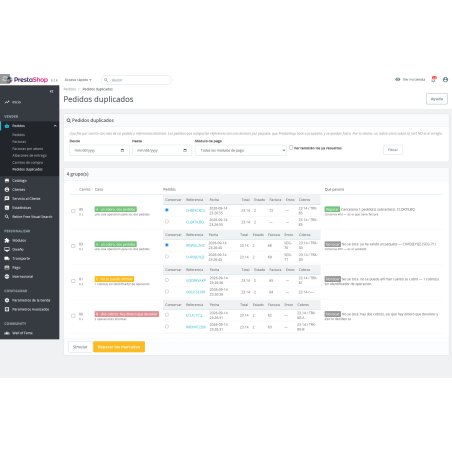
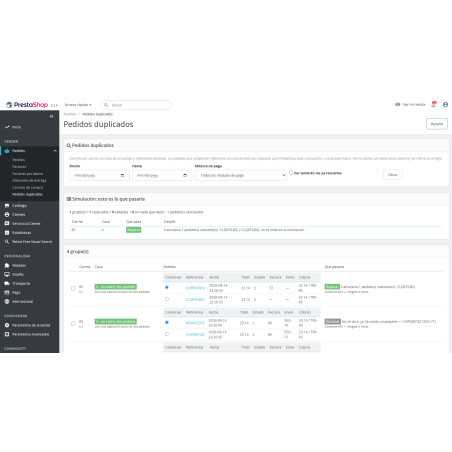
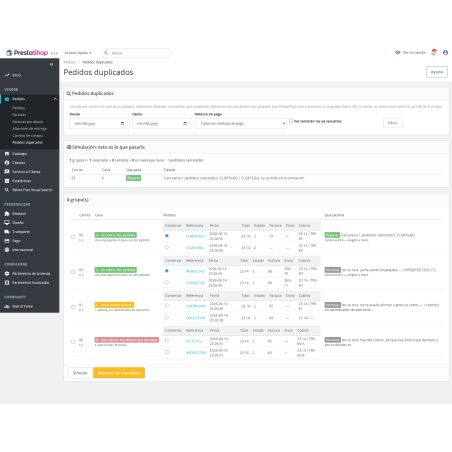
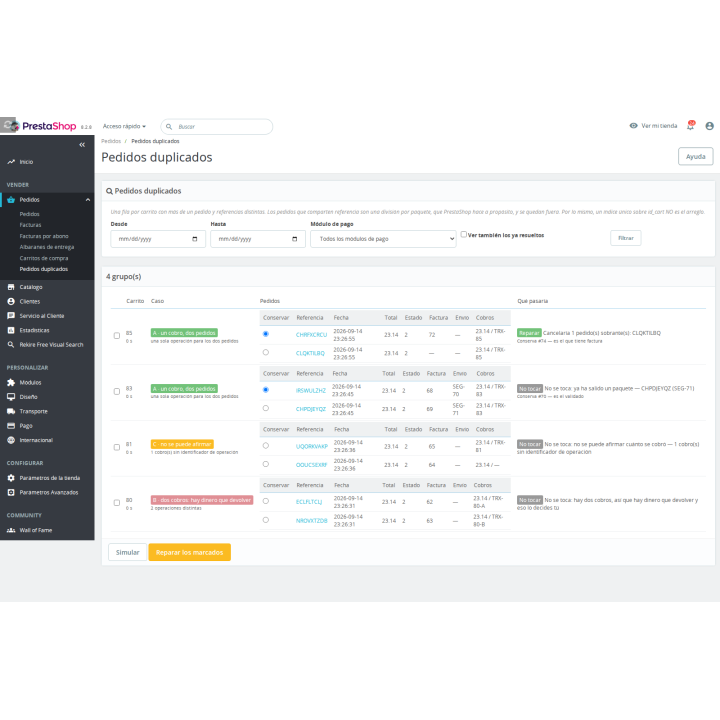
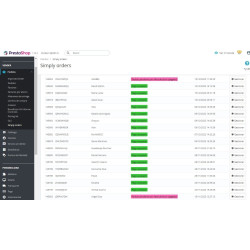
Dans Commandes → Commandes en double, vous pouvez consulter l'historique complet, et pas seulement les commandes passées après l'installation. Chaque panier en double est classé selon les paiements enregistrés :
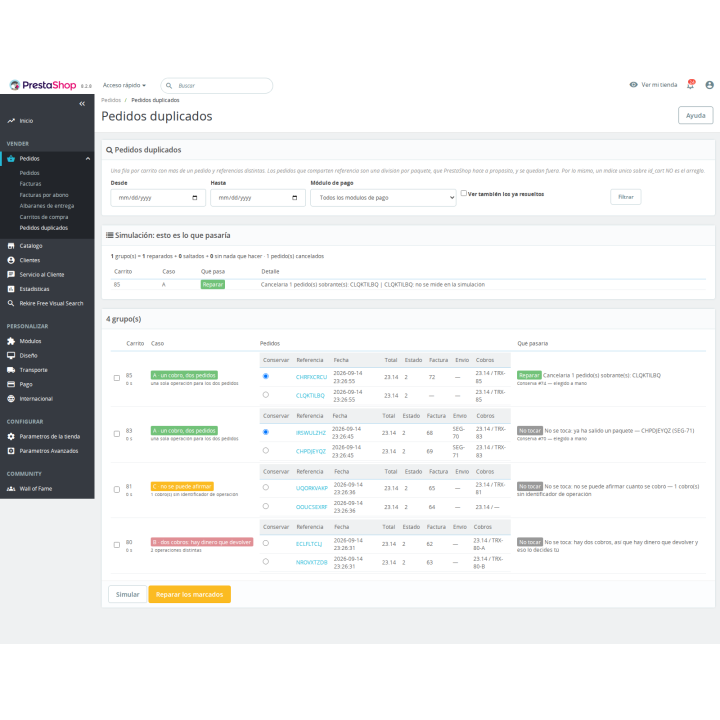
L'écran vous indique quelle commande sera conservée et pourquoi, et vous permet de la modifier. Le surplus est marqué comme Annulé (il n'est jamais supprimé) et le stock est mesuré avant et après, vous ne réapprovisionnez donc que ce qui n'a pas été retourné. Vous pouvez effectuer une simulation au préalable : le décompte est identique à l'exécution réelle.
Ce module ne fait jamais : ni effectuer de retour ni contacter la plateforme de paiement ; ni modifier une commande dont le colis a déjà été expédié ; ni supprimer une facture numérotée nécessitant une correction ; ni exécuter d’opérations par lots sans votre sélection et confirmation. De plus, même si le blocage prend fin, la vente se poursuit : le module n’annule jamais une commande.
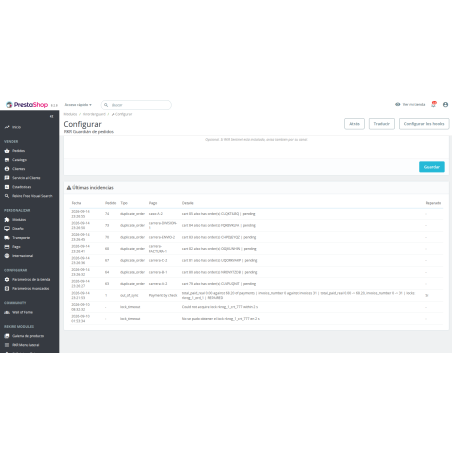
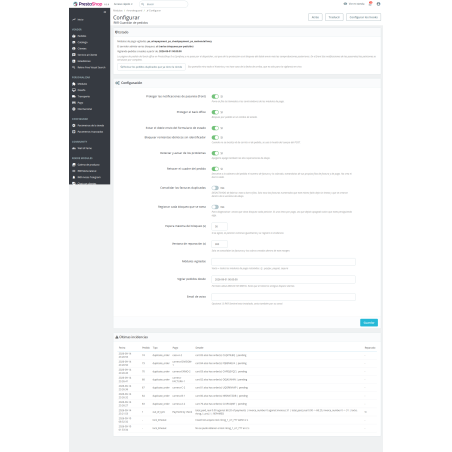
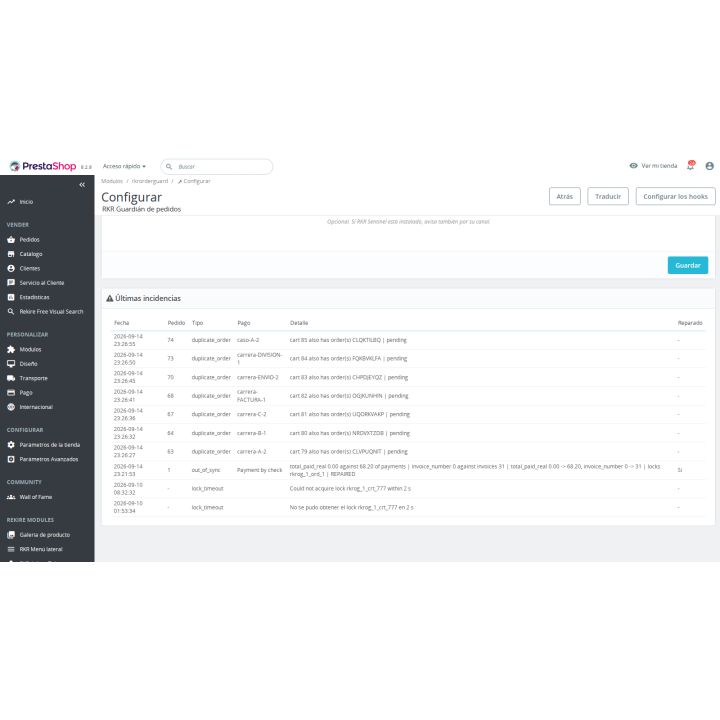
Il détecte quatre problèmes — commande en double, facture en double, surfacturation et commande déséquilibrée — et les enregistre dans un journal des incidents qui est conservé même si vous désinstallez le module.
Un pirate informatique disposant d'un accès FTP à une boutique légitime a inséré sa propre passerelle de paiement dans le module de paiement. Des commandes ont été créées au nom du module légitime, apparaissaient comme des paiements normaux dans l'interface d'administration, et l'argent a été détourné. Pendant des mois, personne ne s'en est aperçu, car rien d'anormal n'apparaissait dans l'interface d'administration. Order Guard détecte ce que l'interface d'administration ne montre pas, grâce à son fonctionnement en deux niveaux.
Ce que ce service ne fait pas : il ne traite aucune commande ni aucun paiement, il vous alerte uniquement. Il s’agit d’une trace, pas d’une preuve : chaque commande suspecte est confirmée en consultant son numéro de transaction dans le tableau de bord de la passerelle de paiement, où les transactions frauduleuses ne sont pas répertoriées. De plus, il ne vérifie pas Redsys à votre place : cette vérification est effectuée manuellement dans votre tableau de bord marchand, à l’aide de la liste affichée à l’écran.
Compatible avec PrestaShop 1.7.6 à 9.x
Développé et maintenu par REKIRE
12/10/2026
v1.3.2
module_key ) est requise pour vendre ce produit sur cette plateforme. Rien d'autre ne change. 12/10/2026
v1.3.1
12/10/2026
v1.3.0
Surveillance des paiements détournés. Ce système est issu d'un cas réel : un attaquant disposant d'un accès FTP a inséré un paiement par carte depuis sa propre passerelle de paiement dans le module Redsys. Pendant des mois, des commandes ont été créées au nom de Redsys, avec une configuration correcte dans le back-office (y compris la table du module) et les fonds crédités sur son compte. Aucune autre action n'est effectuée sur une commande ou un paiement : le système se contente d'enregistrer et d'alerter.
payment_mismatch : le numéro de transaction ne correspond pas à celui enregistré par la passerelle pour cette commande. Validateurs par passerelle ( classes/RkrOrderGuardGateway*.php , un emplacement par passerelle). Redsys est vérifié par signature : le Ds_Order commence par le numéro de panier suivi de zéros jusqu’à 8 chiffres et se termine par mmss (ou correspond à l’identifiant de commande à 12 chiffres avec la mention « Créer une commande avant de payer »). Ce critère est respecté, qu’il s’agisse d’un panier différent ou d’une autre commande du même client. Les formats vides ou obsolètes ne sont pas pris en compte. PayPal, PayPlug et Stripe sont vérifiés par format . Cette vérification est effectuée dans actionValidateOrder et enregistrée une seule fois par commande, et non à chaque changement de statut.mmss valide ; les comptes à 12 chiffres sélectionnés aléatoirement échouent deux fois sur trois.payment_files ) : hachage SHA256 de chaque fichier de code des modules de paiement installés (actifs ou non, l’attaquant ayant désactivé PayPlug pour le dissimuler), ainsi que de ce module et de tous les fichiers individuels du répertoire racine. Vous êtes alerté en cas de modification, d’apparition ou de disparition d’un fichier. Une mise à jour de PrestaShop ne déclenche pas de notification : elle met simplement à jour la version dans la base de données, et l’empreinte numérique est automatiquement reconstruite. La version du fichier est invalide : l’attaquant a installé une version antérieure du module./module/rkrorderguard/cron ), vérifie les fichiers et les commandes des sept derniers jours, au cas où certains auraient été créés sans passer par le hook. Sans cron, le back-office effectue cette vérification au maximum une fois par intervalle.displayAdminAfterHeader sur les pages du contrôleur classique : la bannière est également placée à partir de displayBackOfficeHeader , sans être dupliquée.StockAvailable::dependsOnStock() , qui n'est plus présente dans la version 9. Cette erreur se produisait uniquement lorsque l'annulation n'avait pas automatiquement restauré le stock.views/templates/admin/ ) et les scripts dans views/js/ ; absence Context:: , Tab::getIdFromClassName() et Module::isInstalled()/isEnabled() (obsolètes) ; .htaccess à la racine ; l() sans la sauvegarde Symfony, ce qui a laissé « Traduction introuvable » avec « Non » et « Total » ; la description config.xml est identique à celle de PHP ; PHP CS Fixer et PHPStan (niveau 5) sont exempts de problèmes. 30/09/2026
v1.2.0
Ce défaut présente une variante que la version 1.1.0 n'a pas détectée : lorsque le module de paiement crée la commande APRÈS le paiement, ce n'est pas la facture qui est dupliquée, mais la commande elle-même . Chaque élément reste cohérent en interne (la facture avec ses lignes de commande et son paiement rapproché), c'est pourquoi aucun des trois critères précédents ne l'a signalé. Sur une boutique réelle avec 143 649 commandes : 29 paniers contenant deux commandes, et parmi les 54 commandes les plus récentes, la version 1.1.0 n'en aurait signalé aucune .
duplicate_order : Une autre commande est active dans le même panier, avec une référence différente. Cette référence permet de la distinguer d'une commande fractionnée par colis, opération effectuée intentionnellement par PrestaShop, où toutes les commandes partagent la même référence. Par conséquent, un index unique sur orders.id_cart ne constitue pas le tableau approprié. Ce critère est vérifié lors de l' actionValidateOrder , déclenchée par la détection d'une nouvelle commande, et lors de chaque vérification ultérieure.RKROG_SINCE n'est pas prise en compte : cette date sert au suivi en temps réel, et c'est ici que vous trouverez la précédente.order_payment.transaction_id , qui est une donnée centrale indépendante de la passerelle de paiement : A correspond à un paiement et deux commandes (le trop-perçu est annulé, aucun remboursement n'est effectué), B à deux paiements distincts (un remboursement est nécessaire et la décision revient à un opérateur), et C à une situation indéterminée (elle est simplement listée). Seul le cas A est modifié.analizar() `, qui ne produit aucune donnée ; aplicar() exécute uniquement les décisions déjà prises. Le rapport est équilibré par construction ( grupos = reparados + saltados + sin nada ) et un avertissement s'affiche en cas de déséquilibre.GET_LOCK par session, seule la première clé est utilisée. Avec le panier d'achat en première ligne, les deux appels à la passerelle verrouillaient des noms différents : aucune exclusion mutuelle n'était possible, et le module était installé, actif, mais inactif. La référence de la passerelle est la seule à parvenir par les deux chemins ; la notification serveur à serveur arrive généralement sans aucun de nos paramètres.RKROG_TRACE , désactivée par défaut). Sans elle, la découverte de ce problème prendrait une après-midi entière : il était impossible de savoir quelle clé avait bloqué une requête.




Nobody has asked anything about this product yet.

🔔 Les offres Rekire partent vite
Activez les notifications et recevez aussitôt chaque remise, nouveau module ou mise à jour de sécurité pour votre boutique. Pas de spam : 2 par jour maximum, jamais la nuit.
Add this shop to your home screen
It opens like an app, works offline and loads faster.
Add to home screen on iPhone or iPad