Gestohlene FTP- und cPanel-Passwörter: der häufigste Weg in einen Onlineshop
Viele Einbrüche nutzen gar keine Lücke in PrestaShop: Die Angreifer kommen mit dem FTP- oder Hosting-Panel-Passwort herein, das vom Rechner irgendeiner Person gestohlen wurde. Wir erklären, wie das passiert und welche Maßnahmen es unterbinden.

Updated: 30/09/2026
45
Share:
Nach der Bereinigung eines Shops lautet die Frage immer gleich: Wie sind sie hereingekommen? Und manchmal liegt die Antwort in keinem verwundbaren Modul. Die Webprotokolle zeigen nichts Auffälliges, es gibt keine seltsamen Anfragen an einen Controller, und trotzdem haben sich Dateien verändert. Der Angreifer hat den Shop nicht gehackt: Er hat sich mit einem gültigen Passwort angemeldet, per FTP oder über das Hosting-Panel.
Es ist einer der häufigsten und am wenigsten überwachten Einstiegswege, denn er hängt nicht vom Code des Shops ab, sondern davon, wo seine Zugangsdaten gespeichert sind.
Wie Passwörter in fremde Hände gelangen
Infostealer auf irgendeinem Rechner
Ein Infostealer ist ein Programm, das, einmal auf einem Rechner, alles Nützliche einsammelt: im Browser gespeicherte Passwörter, Sitzungscookies und die Profile von FTP-Clients, die Verbindungen samt Passwort speichern. Es verpackt alles und verschickt es. Diese Pakete werden in großen Mengen verkauft, und jemand geht sie durch und testet, welche Zugänge noch funktionieren.
Er kommt auf ganz alltäglichen Wegen: ein raubkopiertes Programm, ein Anhang, eine Browsererweiterung oder ein gefälschtes Captcha, das dazu auffordert, einen Befehl auf dem Rechner einzufügen. Es muss nicht der Rechner des Inhabers sein: Es reicht der des Designers, der Agentur, die den Shop vor Jahren gebaut hat, oder des Neffen, der an einem Wochenende ausgeholfen hat.
Wiederverwendete Passwörter
Das FTP-Passwort ist dasselbe wie bei einem anderen Dienst, der ein Datenleck hatte. Bots probieren automatisch Kombinationen aus, die bei anderen Websites geleakt wurden.
Per E-Mail oder Messenger geteilte Zugangsdaten
Zugangsdaten, die per E-Mail an einen Dienstleister geschickt wurden und Jahre später in einem kompromittierten Postfach landen.
Konten, an die sich niemand erinnert
FTP-Konten, die für einen bestimmten Auftrag angelegt und nie gelöscht wurden, mit schwachen Passwörtern, weil es ja »nur vorübergehend« war.
Warum es in den Webprotokollen keine Spur hinterlässt: FTP und Panel haben eigene Protokolle, getrennt von denen des Webservers. Wer nur die HTTP-Zugriffe des Shops ansieht, für den ist ein Einbruch per FTP unsichtbar. Fordern Sie bei Ihrem Hoster die FTP- und Panel-Zugriffsprotokolle für den Zeitraum des Vorfalls an.
Was jemand mit Ihrem FTP oder Panel anstellen kann
- Jede Datei ändern: einen Skimmer ins Checkout-JavaScript einfügen, eine Hintertür in den Core, eine Weiterleitung in die
.htaccess. - Die Konfiguration von PrestaShop lesen, die das Datenbankpasswort und den Schlüssel zur Cookie-Verschlüsselung enthält.
- Über das Panel zusätzlich: auf die Datenbank zugreifen, neue FTP-Konten anlegen, Cronjobs einrichten, das DNS ändern oder E-Mails umleiten.
Anders gesagt: Das Hosting-Panel ist ein Generalschlüssel. Es zu schützen ist genauso wichtig wie der Schutz des Backoffice.
Was Sie ändern sollten
SFTP nutzen und unverschlüsseltes FTP abschalten
Klassisches FTP überträgt Benutzername und Passwort im Klartext. Bietet Ihr Hoster SFTP (über SSH) oder FTPS an, nutzen Sie es und lassen Sie einfaches FTP deaktivieren, wenn Sie es nicht brauchen. Noch besser, falls Ihr Hoster es erlaubt: SSH-Zugang mit Schlüssel statt Passwort.
Zwei-Faktor-Authentifizierung im Panel aktivieren
cPanel, Plesk und die meisten Hosting-Panels erlauben einen zweiten Faktor per Authenticator-App. Damit reicht ein gestohlenes Passwort nicht aus. Machen Sie dasselbe beim PrestaShop-Backoffice und bei der E-Mail-Adresse des Hosting-Kontos, über die sich alles andere wiederherstellen lässt.
FTP-Konten durchgehen
- Löschen Sie die ungenutzten. Wenn Sie nicht wissen, wofür eines da ist, ist es wahrscheinlich überflüssig.
- Ein Konto pro Person oder Dienstleister, mit einem Namen, der es zuordnet, kein gemeinsames.
- Beschränken Sie jedes Konto auf den Ordner, den es braucht.
- Wenn Ihr Hoster es erlaubt, beschränken Sie den Zugriff nach IP.
Keine Passwörter im FTP-Client speichern
Das ist bequem, aber genau das suchen Infostealer. Nutzen Sie einen Passwortmanager und kopieren Sie das Passwort bei Bedarf, oder besser: SSH-Schlüssel mit Passphrase.
Einzigartige, lange Passwörter
Eines pro Dienst, vom Passwortmanager erzeugt. Keines, das Sie auch für die private E-Mail oder andere Shops verwenden.
Nach einem Vorfall: die vollständige Rotation
Wenn Sie vermuten, dass jemand mit Zugangsdaten hereingekommen ist, reicht es nicht, nur das FTP-Passwort zu ändern. Von einem sauberen Rechner aus (ist ein Rechner infiziert, wird alles, was Sie darauf eintippen, erneut abgegriffen):
- Prüfen Sie den Rechner der Person, die die Zugangsdaten gespeichert hatte. Besteht Verdacht auf einen Infostealer, muss der Rechner bereinigt oder neu aufgesetzt werden, bevor er wieder zur Shop-Verwaltung genutzt wird.
- Ändern Sie das Passwort des Hosting-Panels und aktivieren Sie den zweiten Faktor.
- Ändern Sie alle FTP-Konten und löschen Sie überflüssige. Prüfen Sie, ob kürzlich ein Konto angelegt wurde, das Sie nicht kennen.
- Ändern Sie das Datenbankpasswort und tragen Sie es in der PrestaShop-Konfiguration ein.
- Ändern Sie die Passwörter der Mitarbeiter im Backoffice und prüfen Sie, dass keine neuen Konten existieren.
- Prüfen Sie die geplanten Aufgaben im Panel und die autorisierten SSH-Schlüssel des Kontos.
- Beenden Sie offene Sitzungen im Panel und im E-Mail-Konto, denn gestohlene Cookies erlauben die Anmeldung ohne Passwort.
- Bereinigen Sie die geänderten Dateien und hinterlassen Sie den Shop mit einer Integritäts-Baseline, um die nächste Änderung zu erkennen.
Und nutzen Sie die Gelegenheit für das, was immer liegen bleibt: PrestaShop, PHP und Module aktualisieren. Ein aktueller Shop verhindert keinen Passwortdiebstahl, verringert aber, was der Angreifer einmal drin anrichten kann, und erleichtert es, Änderungen zu erkennen.
So lösen Sie es in PrestaShop
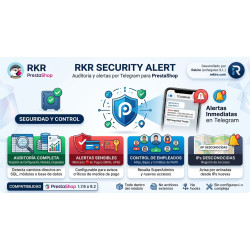
Kein Modul verhindert, dass sich jemand mit einem gültigen Passwort anmeldet, aber es kann Sie warnen, sobald er etwas anfasst. RKR Security Alert führt eine Integritäts-Baseline der Dateien und eine Schnellüberwachung, die alle paar Minuten laufen kann, sodass eine neue oder geänderte Datei in modules/, override/ oder themes/ per Telegram gemeldet wird, auch wenn die Änderung per FTP erfolgte. Es überwacht außerdem die geplanten Aufgaben des Kontos, die Mitarbeiter und die Webservice-Konten und meldet, wenn sich ein Mitarbeiter von einer bisher nie genutzten IP im Backoffice anmeldet. Wenn es bei Ihnen schon passiert ist, übernehmen wir mit einem Rekire-Support-Stundenpaket die Bereinigung, prüfen die Konten und Zugänge des Hostings und hinterlassen Ihnen einen aktuellen, überwachten Shop.
-
-
 Zahlungen, Abos und Checkout One-Page- oder mehrstufiger Checkout in PrestaShop: welche Felder überflüssig sind und wann sich 1-Klick-Kauf lohnt
-
 Rechtliches für Onlineshops Rechtliche Checkliste für einen Onlineshop in Spanien: der vollständige Überblick
-
 Zahlungen, Abos und Checkout Bestellungen und Bank abgleichen: Zahlungen erkennen, die Ihr Shop zu haben glaubt und Sie nicht haben


-
 Rechtliches für Onlineshops Rabatte und Preisnachlässe nach der Omnibus-Richtlinie: einen reduzierten Preis ohne Sanktionsrisiko bewerben
-
 Rechtliches für Onlineshops Widerrufsrecht 2026: der neue Pflicht-Button und alles, was Ihr Shop erfüllen muss
-
 Strategie und Conversion Die tatsächliche Marge jeder Bestellung: die Rechnung, die kaum ein Shop macht (und machen sollte)
-
-
 ERP, Rechnungsstellung und Integrationen REST-APIs für E-Commerce-Integrationen: Authentifizierung, Limits und Fehler
-
 Marketing und Kundenbindung Black Friday und Saisonkampagnen: den Shop technisch vorbereiten
-
 Einkauf, Lager und Logistik Einkaufsmanagement: wo ein Onlineshop seine Marge gewinnt oder verliert
-
 Rechtliches für Onlineshops Barrierefreiheit als Pflicht für Onlineshops: was das Gesetz seit 2025 verlangt und wie Sie es erfüllen


Related products